HTML2Shell: la vulnerabilidad que podía destruir internet y que era una broma
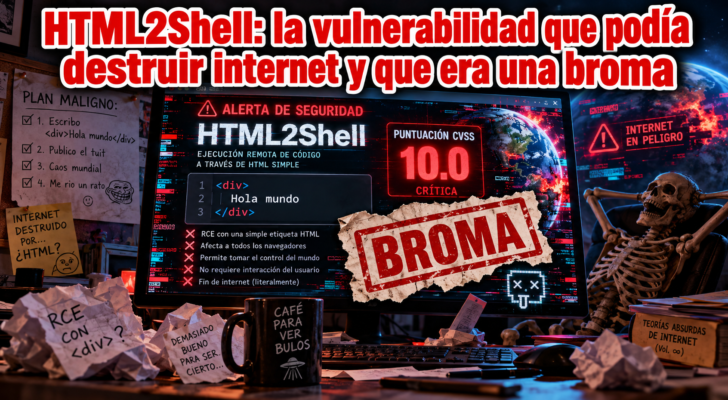
Internet se enfrenta a una nueva amenaza de seguridad informática. Se llama HTML2Shell y permite que cualquier atacante tome el control de un ordenador simplemente haciendo que su navegador interprete una etiqueta HTML especialmente preparada. La vulnerabilidad tiene una gravedad de 10 sobre 10, la máxima posible, y permite ejecutar comandos con privilegios de administrador sin necesidad de conocer ninguna contraseña. El problema es especialmente preocupante porque HTML es el lenguaje con el que están construidas las páginas web. Estaríamos, por tanto, ante un fallo de seguridad capaz de comprometer prácticamente cualquier ordenador conectado a internet. Afortunadamente, hay un pequeño detalle que hace que podamos dormir tranquilos: la vulnerabilidad no existe.
Todo comenzó el pasado 24 de octubre, cuando una usuaria de X llamada Arielle, que publica con el nombre @polydaic, compartió una captura de pantalla acompañada de un breve comentario: «Ugh now we have html2shell?». Algo así como «Uf, ¿ahora también tenemos HTML2Shell?».
Ugh now we have html2shell? https://t.co/1oRwzUF6dy
— Arielle (@polydaic) October 24, 2026
La imagen imitaba el aspecto de una ficha de la base de datos CVE, el sistema internacional utilizado para identificar y catalogar vulnerabilidades de seguridad informática. En ella aparecía el identificador CVE-2026-42069, acompañado de una puntuación CVSS de 10.0, que corresponde al nivel máximo de gravedad.
El nombre de la supuesta vulnerabilidad era bastante inquietante: HTML2Shell: Remote Code Execution in HyperText Markup Language. Para quienes no estén familiarizados con estos términos, una vulnerabilidad de ejecución remota de código, conocida como RCE, permite que un atacante consiga ejecutar instrucciones en un sistema a través de la red. Dependiendo de sus características, podría utilizarla para robar información, instalar programas maliciosos o hacerse con el control del equipo.
No es precisamente algo para tomárselo a broma. La descripción aseguraba que HTML2Shell permitía a atacantes no autenticados ejecutar comandos arbitrarios simplemente convenciendo al navegador de que interpretase una etiqueta <div> especialmente construida. El resultado sería la obtención de acceso root, es decir, privilegios de administrador sobre el sistema.
Y terminaba con una frase que contenía la clave de todo el asunto: «independientemente de que HTML sea considerado un lenguaje de programación». Ahí estaba el chiste.
HTML, las siglas de HyperText Markup Language, es el lenguaje de marcado que se utiliza para estructurar el contenido de las páginas web. Permite indicar que algo es un título, un párrafo, una imagen o una tabla. Una etiqueta <div>, por ejemplo, sirve para agrupar elementos dentro de una página. Por sí mismo, HTML no es un lenguaje de programación capaz de ejecutar instrucciones del sistema operativo. Para incorporar comportamiento dinámico a una página se utilizan otras tecnologías, como JavaScript.
Esto no significa que los navegadores o las aplicaciones web sean invulnerables. Existen fallos reales que permiten ejecutar código aprovechando problemas en los programas que procesan determinados contenidos. Pero una etiqueta HTML corriente no concede mágicamente permisos de administrador a quien la escribe. La referencia a si HTML es o no un lenguaje de programación forma parte de una vieja discusión humorística entre informáticos. Es habitual encontrar bromas en las que unos desarrolladores se burlan de otros por considerar que escribir HTML equivale a programar.
Arielle había llevado aquella broma un poco más lejos. Pero lo mejor todavía estaba por llegar. El identificador CVE-2026-42069 que aparecía en la imagen no era inventado. Existe realmente y cualquiera puede consultarlo en la base de datos oficial de vulnerabilidades. Solo que no tiene absolutamente nada que ver con HTML2Shell.
El número corresponde a una vulnerabilidad descubierta en Kirby, un gestor de contenidos de código abierto utilizado para desarrollar sitios web. El problema real consistía en la ausencia de determinadas comprobaciones de permisos. En algunas versiones del programa, usuarios autenticados podían acceder a información del sitio, de otros usuarios y de sus roles, aunque no deberían haber tenido autorización para hacerlo. Es una vulnerabilidad de seguridad legítima, pero muy diferente de la descrita en la captura. No permite que cualquier persona tome el control de un ordenador simplemente visitando una página web, ni proporciona acceso root mediante una etiqueta HTML.
Además, su gravedad no es 10.0, sino 7.1 según la evaluación CVSS 4.0 publicada en el aviso de seguridad de GitHub. El problema ya había sido corregido en las versiones 4.9.0 y 5.4.0 de Kirby, meses antes de que apareciese la broma.
Así que el supuesto HTML2Shell era una mezcla de elementos reales y ficticios: un identificador auténtico, una presentación aparentemente oficial, una puntuación de gravedad inventada y una descripción técnica deliberadamente absurda. Una receta perfecta para provocar un pequeño sobresalto entre quienes trabajan en seguridad informática.
El 25 de octubre, el portal Lead Stories publicó una verificación explicando el origen de la imagen y desmontando la supuesta vulnerabilidad. Y hay un detalle que merece la pena destacar. Cuando otro usuario de X preguntó a Arielle cuántas personas creía que se tragarían la historia, ella respondió: «Too many lol». Demasiadas, jajaja. Es decir, todo apunta a que estábamos ante una broma deliberada, no ante un intento elaborado de engañar a la comunidad informática con fines maliciosos.
El problema es que internet tiene una extraordinaria capacidad para convertir bromas en noticias. Basta con eliminar el contexto humorístico de una publicación y compartir únicamente una captura de pantalla para que lo que originalmente era una sátira empiece a circular como si fuera una alerta auténtica.
En el ámbito de la ciberseguridad, además, hay un factor que facilita esta confusión: la enorme cantidad de vulnerabilidades que se descubren continuamente y lo extravagantes que pueden llegar a ser algunas de ellas. Nombres como Log4Shell, Shellshock, Spring4Shell o la reciente PSP2SHELL corresponden a problemas de seguridad reales que han afectado a millones de sistemas. Por eso, cuando aparece otro nombre terminado en Shell, acompañado de un número CVE y una puntuación de gravedad máxima, no resulta difícil que alguien lo tome en serio.
Pero un nombre inquietante no demuestra nada. Tampoco lo hace un identificador CVE escrito sobre una imagen. La comprobación es muy sencilla: buscar el número en el registro oficial y verificar si la descripción coincide con la supuesta alerta. En este caso, una búsqueda habría bastado para descubrir el engaño.
Y quizá esa sea la parte más interesante de la historia. Nos estamos acostumbrando a desconfiar de fotografías demasiado espectaculares, vídeos generados por inteligencia artificial y declaraciones atribuidas a personajes famosos. Pero también debemos aprender a desconfiar de algo aparentemente mucho más aburrido: una captura de pantalla con aspecto de documento técnico. Porque la apariencia de autoridad puede fabricarse con la misma facilidad que la fotografía de un extraterrestre.
Y en cuanto a HTML2Shell, quienes tengan una página web pueden estar tranquilos. De momento, escribir <div>Hola mundo</div> no permite convertirse en administrador de ningún ordenador. Aunque, viendo cómo están las cosas, tampoco me sorprendería que mañana apareciese alguien vendiendo un antivirus para protegernos de ello.